MFA obrigatório no Microsoft 365: como ativar sem travar a operação
Por Global Data Solutions
Resumo: A Microsoft vem tornando o MFA obrigatório no Microsoft 365 por etapas, e ativar tudo de uma vez, sem plano, trava logins na segunda-feira e inunda o suporte. O caminho é implantar por ondas: piloto, grupos por área, diretoria com atendimento individual, contas de serviço tratadas fora do MFA de usuário e o suporte preparado para o pico da primeira semana. Com o aplicativo Authenticator no lugar do SMS e políticas de acesso bem desenhadas, o MFA entra sem parar a empresa.
O aviso já chegou ou vai chegar no seu centro de administração: a Microsoft está tornando o MFA, a verificação em duas etapas, obrigatório no Microsoft 365, por etapas que começaram pelos portais administrativos e vêm se ampliando. Para o gestor, a pergunta deixou de ser “se ativa” e virou “como ativo sem que na segunda-feira de manhã metade da empresa fique sem e-mail”. A Global Data, empresa de TI em São Paulo, implanta o MFA no Microsoft 365 de forma planejada, por ondas, com exceções mapeadas e suporte preparado, para que a exigência entre sem parar a operação.
O risco real de uma implantação malfeita é o caos de adoção, não a parte técnica. MFA ligado de uma vez, sem aviso, significa gente sem o aplicativo instalado, integração que para porque a conta de serviço não tem como aprovar login no celular, diretor viajando sem conseguir entrar. E uma pressão enorme para desligar tudo e voltar como estava. Aí a empresa fica com o pior dos dois mundos: o atrito da mudança e nenhuma proteção.
Por que a Microsoft está exigindo — e por que faz sentido
O motivo é o que sustenta toda a discussão de acesso: a imensa maioria das invasões de conta começa com uma credencial comprometida, e quase todas param quando existe um segundo fator no caminho. Por que a senha sozinha não segura mais uma conta é assunto de por que a autenticação de dois fatores importa; o que trava a maioria das empresas é o passo seguinte, fazer isso acontecer num Microsoft 365 de verdade, com gente de verdade e sistemas pendurados nas contas.
E há o fato prático: contas novas do Microsoft 365 já vêm com os padrões de segurança que incluem MFA, e a exigência avança sobre as existentes. Adiar não é escolher não ter MFA — é escolher implantá-lo no pior momento, quando a Microsoft impuser o prazo, em vez de no seu ritmo.
Security defaults ou Conditional Access: decida antes de ligar
O Microsoft 365 oferece dois caminhos para exigir MFA, e escolher errado é o que costuma gerar atrito.
Os security defaults (padrões de segurança) são o caminho simples: gratuitos, um interruptor só, MFA para todos e bloqueio dos protocolos antigos de autenticação. O limite é justamente esse. Tudo ou nada, sem exceção fina, sem rollout gradual. Para uma empresa pequena, em plano básico, é um ponto de partida honesto.
O Conditional Access (acesso condicional) é o caminho com controle: políticas separadas por grupo de usuários e por aplicativo, com condições de acesso, o que permite implantar por ondas, abrir exceções conscientes e testar cada política em modo somente-relatório antes de impor. Ele está nos planos que incluem o Microsoft Entra ID P1, caso do Business Premium e dos planos corporativos. Se a sua licença já o inclui, é o caminho certo para uma implantação sem susto; se não inclui, vale colocar essa conta na decisão do plano, porque o controle da implantação é parte do que se está comprando.
Rollout por ondas: como o MFA entra sem parar a empresa
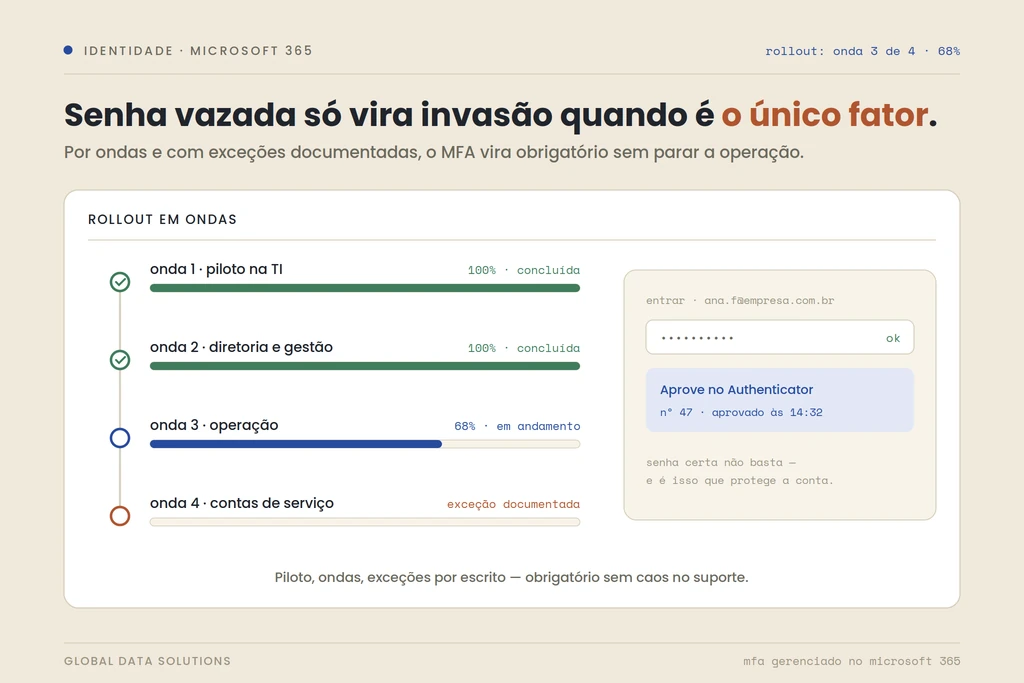
A implantação que não trava a operação tem menos a ver com telas de configuração e mais com sequência.
Comece por um piloto: a própria TI e um grupo pequeno de usuários dispostos. É nele que os problemas de percurso aparecem enquanto ainda são pequenos — o aplicativo que não instala naquele celular antigo, a dúvida na hora de registrar a conta.
Comunique antes de exigir. Cada onda precisa saber com antecedência o que muda e quando, o que fazer antes (instalar o Microsoft Authenticator e registrar a conta) e a quem recorrer se travar. A janela entre “registre-se” e “agora é obrigatório” é o que separa uma transição tranquila de uma fila no suporte.
Avance por áreas, uma onda por vez, observando o volume de chamados antes de liberar a próxima. Em Conditional Access, o modo somente-relatório mostra quem seria afetado por uma política antes de ela valer; use-o como ensaio de cada onda.
Diretoria não fica por último. Deixar os diretores para o final, “para não incomodar”, é um erro clássico: são as contas mais visadas, porque quem ataca sabe quem assina transferência. O certo é o contrário. Entram cedo, com atendimento individual, alguém configurando junto no horário que servir. Deferência aqui é acompanhamento, não isenção.
As exceções que precisam de plano (não de improviso)
Três situações derrubam implantações de MFA quando ninguém pensou nelas antes.
Contas de serviço e integrações. A conta que o sistema de gestão usa para enviar e-mail e o scanner que digitaliza para uma caixa postal têm o mesmo problema: nenhum dos dois consegue aprovar um login no celular. Essas contas precisam ser mapeadas antes das ondas e migradas para autenticação de aplicação, ou isoladas com controles próprios. O que não pode acontecer é a exceção improvisada que vira eterna: uma conta privilegiada sem MFA, esquecida no ambiente, é exatamente a porta que o MFA veio fechar.
A conta de emergência. Uma conta administrativa de contingência, documentada, com credencial guardada de forma segura e uso monitorado, fica fora das políticas. Ela existe para que um erro de configuração não tranque a TI do lado de fora do próprio cofre; sem ela, o primeiro incidente de política vira um chamado à Microsoft.
O cansaço de MFA (MFA fatigue). Atacantes que já têm a senha disparam aprovações em sequência, esperando que a pessoa, cansada, aprove uma. O Authenticator combate isso exigindo a digitação de um número exibido na tela de login. E a equipe precisa da orientação explícita: aprovação que você não pediu se nega e se reporta, nunca se aprova só para o celular parar de apitar.
O impacto no suporte — e como absorvê-lo
Toda implantação de MFA gera um pico de chamados na primeira semana de cada onda: quem trocou de celular na semana errada, quem deixou o registro para a última hora, e sempre alguém que apagou o aplicativo sem perceber. É o custo previsível da mudança, e se dimensiona com material curto de registro passo a passo, um canal claro para dúvidas da onda ativa e, principalmente, um processo definido de recuperação de acesso, com verificação real de identidade antes de qualquer reset. Esse último ponto é o que quase todo mundo esquece. Se qualquer ligação ao suporte consegue resetar o MFA do diretor, o atacante não precisa mais burlar o segundo fator; basta um telefonema.
Como a Global Data entrega
A implantação, para nós, é um projeto: avaliamos o tenant e as licenças, mapeamos contas de serviço e integrações, desenhamos as políticas e as ondas, acompanhamos o registro de cada grupo e preparamos o suporte para o pico, incluindo o atendimento individual da diretoria e o processo de recuperação de acesso. Depois da virada, o acompanhamento contínuo do ambiente faz parte do Microsoft 365 gerenciado, com MFA e Conditional Access configurados da Global Data, que inclui revisar essas políticas antes que envelheçam em silêncio.
Perguntas frequentes sobre MFA obrigatório no Microsoft 365
O MFA é mesmo obrigatório no Microsoft 365?
A Microsoft vem impondo o MFA por etapas, começando pelos portais administrativos e ampliando desde então, e contas novas já vêm com os padrões de segurança que o exigem. Na prática, operar o Microsoft 365 sem MFA deixou de ser uma opção de longo prazo, tanto pela exigência quanto pelo risco que a senha sozinha representa.
Qual método usar: aplicativo Authenticator ou SMS?
O Microsoft Authenticator. O código por SMS é vulnerável a clonagem de chip e interceptação, e a própria Microsoft o trata como método de segunda linha. O aplicativo tem menos atrito no dia a dia e exige a digitação do número exibido no login, o que barra a aprovação por engano explorada nos ataques de MFA fatigue.
O que fazer com contas de serviço e integrações?
Mapeá-las antes de qualquer onda. Contas usadas por sistemas, como o envio de e-mail do ERP ou o scanner, não conseguem responder a um desafio de MFA e precisam ser migradas para autenticação de aplicação ou isoladas com controles próprios. O erro a evitar é a exceção improvisada que vira permanente: uma conta privilegiada sem MFA esquecida no ambiente anula boa parte do ganho.
Security defaults ou Conditional Access?
Os security defaults são gratuitos e simples, mas tudo ou nada; servem bem a empresas pequenas em planos básicos. O Conditional Access permite políticas por grupo, exceções conscientes e rollout por ondas com modo somente-relatório, e está nos planos que incluem o Entra ID P1, como o Business Premium. Quem tem a licença deve usar Conditional Access: a granularidade é o que torna a implantação controlável.
A Global Data implanta o MFA no Microsoft 365?
Sim, como projeto de implantação dentro do serviço de Microsoft 365: avaliação do tenant, desenho das políticas e das ondas, tratamento de contas de serviço, acompanhamento do registro e preparação do suporte e do processo de recuperação. Solicite uma avaliação do seu ambiente Microsoft 365.
Serviço relacionado: conheça o serviço de backup em nuvem para empresas da Global Data.
Quer ajuda especializada com a TI da sua empresa?
Fale com um especialista