Como monitorar um firewall SonicWall com o PRTG
Por Global Data Solutions
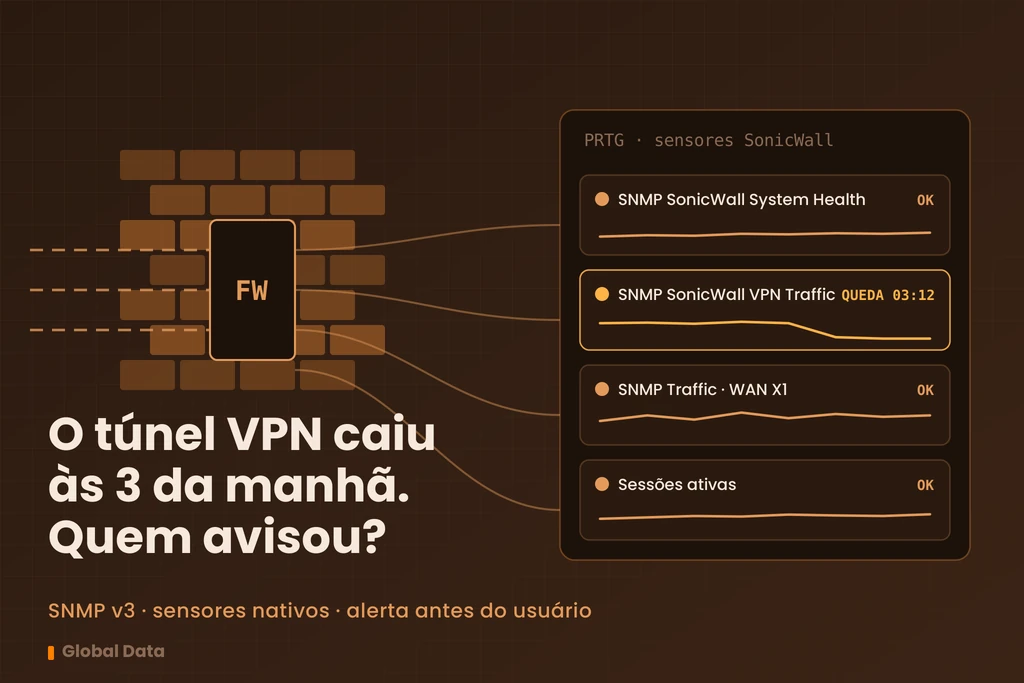
Resumo: O PRTG monitora um SonicWall por SNMP. No SonicOS, habilite o SNMP (de preferência v3), libere a gerência SNMP na interface por onde o PRTG chega e configure a mesma credencial no dispositivo do PRTG. Depois, adicione os dois sensores nativos: Saúde do sistema SonicWall, que mede CPU, memória e uso do cache de conexões, e Tráfego de VPN SonicWall, que cria um sensor por túnel IPsec. A banda de cada link vem de sensores SNMP de tráfego por interface. Defina como cada túnel é identificado antes de criar o sensor, porque essa escolha não muda depois.
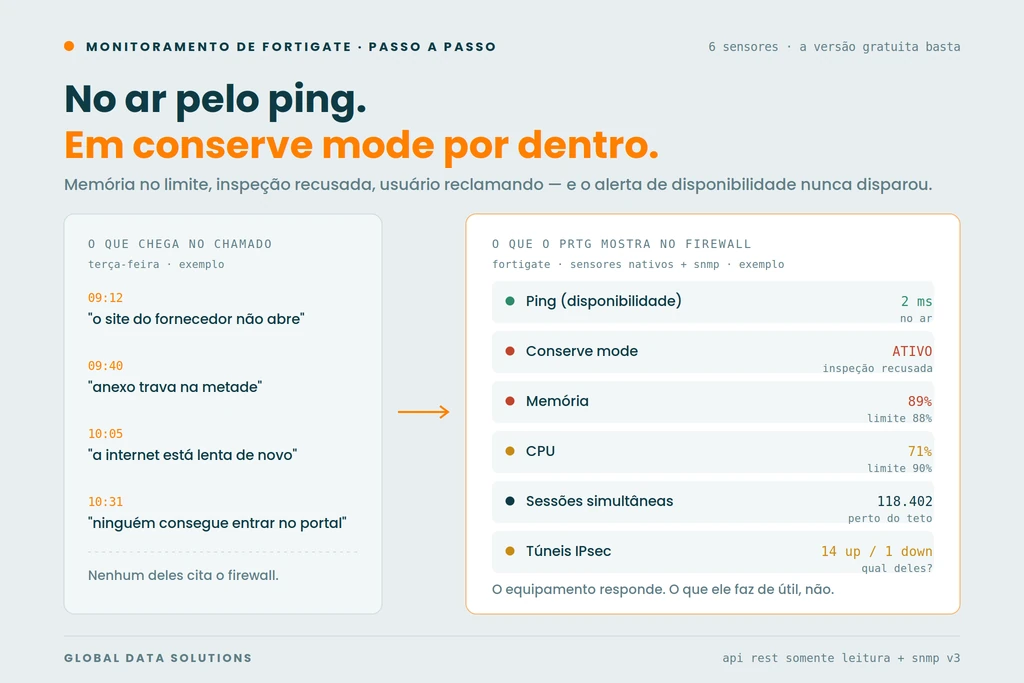
O que derruba a operação num firewall de borda raramente é ele parar de responder. É a memória que sobe, o cache de conexões que chega perto do limite, o túnel da filial que cai e volta no meio da madrugada. O motivo de olhar além do ping está explicado em detalhe no passo a passo de monitoramento do FortiGate com o PRTG; a lógica é a mesma para qualquer fabricante. Este guia é a versão para SonicWall: o que preparar no SonicOS, quais sensores do PRTG usar e onde estão os detalhes que a tela de configuração não conta.
A Global Data, empresa de TI em São Paulo, é Gold Partner da Paessler e trabalha com SonicWall, e o roteiro abaixo segue o manual do PRTG e a base de conhecimento da SonicWall. Tudo funciona na versão gratuita do PRTG.
O que vigiar num firewall SonicWall
Num firewall de borda, quatro sinais avisam antes do usuário reclamar: uso de CPU sustentado (o pico isolado é rotina), uso de memória, ocupação do cache de conexões e estado dos túneis VPN. A eles se soma o tráfego de cada link de internet, que responde se a banda contratada está saturando ou se o link secundário assumiu. Disponibilidade por ping fica por último, porque quando ela falha a empresa já parou.
No PRTG, esses sinais chegam por dois tipos de sensor. Os nativos de SonicWall leem a MIB do fabricante e entregam saúde e VPN. Os genéricos de SNMP leem as interfaces. Os dois caminhos usam SNMP, então tudo começa no SonicOS.
Preparar o SonicWall: SNMP no SonicOS
O SonicOS aceita SNMP v1, v2c e v3. A própria SonicWall classifica as versões 1 e 2c como inseguras e recomenda o v3, que autentica e criptografa as consultas, e o SonicOS tem inclusive uma opção para tornar o v3 obrigatório. Num equipamento de borda, não há motivo para usar outra versão.
No SonicOS 7, a configuração segue esta ordem, conforme o artigo da base de conhecimento da SonicWall sobre habilitar e configurar o SNMPv3:
- Em Device > Settings > SNMP, marque Enable SNMP, aceite e abra Configure para preencher os dados do sistema.
- Crie o usuário SNMPv3 com autenticação e criptografia, e anote as duas senhas, porque elas serão repetidas no PRTG.
- Em Network > System > Interfaces, edite a interface por onde o servidor do PRTG alcança o firewall e marque SNMP na seção de gerência.
- Confira as regras de acesso, em Policy > Rules and Policies > Access Rules, para que o tráfego de gerência vindo do PRTG seja aceito.
- Se quiser consultar algo além dos sensores nativos, baixe a MIB da SonicWall no MySonicWall.
No SonicOS 6.5 a lógica é a mesma, com outros menus: Manage > Appliance > SNMP para ligar o serviço e Manage > Network > Interfaces para liberar a gerência SNMP na interface. O passo 3 é o mais esquecido. Sem ele, o SNMP fica ligado no equipamento e mesmo assim não responde na interface que o PRTG consulta.
Os dois sensores nativos SonicWall no PRTG
No PRTG, crie o dispositivo com o IP de gerência do firewall e, na aba Settings, preencha Credentials for SNMP Devices: troque a versão padrão, SNMP v2c, por SNMP v3 e repita os dados do usuário criado no SonicOS. Depois, no menu de contexto do dispositivo, escolha Add Sensor e busque por SonicWall. O manual atual do PRTG traz dois sensores nativos, nenhum deles marcado como beta.
Saúde do sistema SonicWall (SNMP), no manual em inglês SNMP SonicWall System Health. Um sensor por equipamento, com quatro canais: uso de CPU (o canal principal), uso de memória, uso do cache de conexões e tempo de indisponibilidade. O cache de conexões é o canal que mais vale observar ao longo do tempo: ele mostra, em porcentagem, quanto da capacidade de conexões simultâneas do equipamento está ocupada, e é a primeira coisa a apertar quando há pico de acesso, varredura ou máquina infectada gerando conexão sem parar.
Tráfego de VPN SonicWall (SNMP), no manual SNMP SonicWall VPN Traffic. Mede o tráfego de uma VPN IPsec: pacotes criptografados e descriptografados, transmissões nos dois sentidos e pacotes fragmentados. Na criação, o PRTG lista as conexões encontradas e cria um sensor para cada conexão selecionada.
O detalhe que decide se esse sensor vai funcionar no mês seguinte está no campo Identification Method. O padrão é o índice da conexão, que o manual descreve como o método mais seguro, com uma ressalva: se a conexão cair e voltar, ela recebe um índice novo. As alternativas identificam a conexão pelo IP remoto, pelo nome da política de segurança, pelas faixas de IP ou por combinações desses critérios, e o sensor usa a primeira conexão que atende a todos eles. Essa escolha não pode ser alterada depois que o sensor é criado. Para túnel de filial que oscila, vale decidir o método antes de clicar em criar, e não descobrir depois que o sensor perdeu a conexão de vista.
A própria SonicWall, no artigo sobre monitorar VPN pelo PRTG, lembra que o túnel precisa estar ativo para a consulta devolver dados. Crie o sensor com o túnel no ar.
Um efeito colateral costuma assustar quem olha o log do firewall logo depois: entradas de pacote SNMP inválido com engine ID zero. A base de conhecimento da Paessler registra o comportamento como comum enquanto o engine ID do agente SNMP ainda é desconhecido para o PRTG, e sem motivo para preocupação.
| Sensor | O que mede | Quando alertar |
|---|---|---|
| Ping | Se o firewall responde | Na falha; vira a dependência dos demais sensores |
| Saúde do sistema SonicWall | CPU, memória e uso do cache de conexões | CPU alta por vários intervalos seguidos; memória e cache acima do patamar normal do equipamento |
| Tráfego de VPN SonicWall | Pacotes e transmissões de cada túnel IPsec | Túnel que deveria ter tráfego e zerou; indisponibilidade do sensor |
| SNMP Traffic, por interface | Entrada, saída e total de cada link | Link próximo da banda contratada por tempo prolongado; link secundário com tráfego fora de contingência |
O que cobrir com sensores genéricos
Os sensores nativos não medem a banda das interfaces. Para isso existe o sensor SNMP Traffic, um por interface relevante, com canais de entrada, saída e total, e canais opcionais de erros e descartes. O manual do PRTG recomenda SNMP v2c ou v3 para esse sensor, porque o v1 não suporta contadores de 64 bits e pode gerar dados inválidos em links rápidos. Com o v3 já configurado, o problema não existe. O SonicOS suporta os grupos da MIB-II, que é onde ficam os dados padrão de interface.
Na prática, o que vale cobrir é o link principal de internet, o secundário, a interface da rede interna e, se houver, a interface que concentra o tráfego das filiais. Rodar uma descoberta automática no dispositivo lista todas as interfaces, e aceitar todas só gera sensor sem uso.
Quem precisa dos logs do firewall no mesmo painel pode usar o sensor Syslog Receiver do PRTG. O manual avisa que ele tem impacto alto de desempenho, aceita só UDP, usa a porta 514 por padrão e recomenda no máximo 50 sensores desse tipo por probe. Para saúde e VPN, o SNMP resolve sem ele.
Limiares e alertas que evitam falso positivo
O manual do PRTG não publica limiares de fábrica para os sensores de SonicWall, e isso é coerente com o equipamento: um TZ de escritório pequeno e um NSa com inspeção profunda ligada operam em patamares de CPU e memória completamente diferentes. O caminho é deixar o sensor coletar por uma ou duas semanas, observar o comportamento normal e então definir os limites de aviso e erro em cada canal, na tela de edição do canal, com uma mensagem que diga o que o alerta significa.
O tempo de indisponibilidade dos túneis merece um cuidado à parte. Túnel de contingência, desligado de propósito, não pode gerar alerta toda noite, e túnel de filial que cai por segundos e volta sozinho também não. Para esse ajuste, e para a configuração de repetição e escalonamento, vale o roteiro de alertas inteligentes no PRTG para evitar falsos positivos.
Por fim, a dependência. Configure o sensor de ping do firewall como dependência dos demais, na aba de configurações do dispositivo. Se o equipamento cair, os outros sensores ficam pausados em vez de alertar todos ao mesmo tempo, e o alerta que chega é um só. Quando a suspeita recai sobre o link da operadora, e não sobre o firewall, a leitura certa está em como monitorar o link de internet e provar a queda para a operadora.
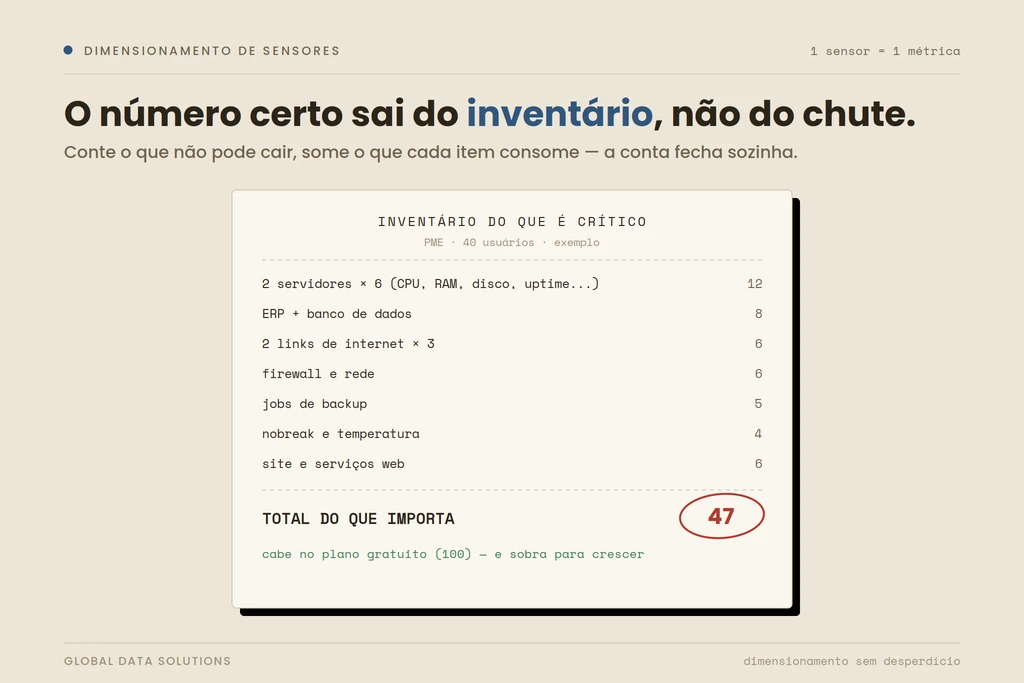
Ainda não tem o PRTG instalado? A versão gratuita libera 100 sensores sem prazo de validade, e o caminho da instalação está em como instalar o PRTG e monitorar a rede em 5 minutos.
Quando passar o monitoramento para a Global Data
Configurar os sensores leva uma tarde. O trabalho contínuo é outro: recalibrar limiar quando o ambiente muda, recriar o sensor de VPN quando um túnel novo entra, investigar o alerta fora do horário e manter a credencial SNMP documentada.
No monitoramento de rede com PRTG da Global Data, esse trabalho fica com a nossa equipe, do dimensionamento à operação. E quando o assunto é o próprio firewall, da escolha do modelo ao licenciamento, a página de revenda e suporte de firewall SonicWall explica como trabalhamos com o fabricante.
Perguntas frequentes
Quais sensores do PRTG monitoram um SonicWall?
O PRTG tem dois sensores nativos: Saúde do sistema SonicWall (SNMP), que mede CPU, memória e uso do cache de conexões, e Tráfego de VPN SonicWall (SNMP), que mede o tráfego de cada túnel IPsec. A banda das interfaces vem do sensor genérico SNMP Traffic, um por interface.
Qual versão de SNMP usar no SonicWall?
SNMP v3. O SonicOS aceita v1, v2c e v3, mas a SonicWall recomenda o v3 porque as versões 1 e 2c não protegem a comunicação. No PRTG, a versão é escolhida nas credenciais SNMP do dispositivo.
Por que o PRTG não responde depois de habilitar o SNMP no SonicWall?
O motivo mais comum é a gerência SNMP não estar liberada na interface por onde o PRTG chega ao firewall. Além de ligar o SNMP no equipamento, é preciso marcar SNMP na configuração da interface e conferir a regra de acesso de gerência.
O sensor de VPN avisa quando o túnel cai?
O sensor mede o tráfego do túnel e registra o tempo de indisponibilidade. O cuidado está na identificação: no método padrão, por índice, uma conexão que cai e volta recebe índice novo. Para túneis que oscilam, escolha a identificação por IP remoto ou nome da política na criação, porque ela não pode ser trocada depois.
Dá para monitorar SonicWall na versão gratuita do PRTG?
Sim. Os sensores nativos de SonicWall e os sensores SNMP de tráfego funcionam na licença gratuita de 100 sensores.
Se a sua empresa tem um SonicWall na borda e o monitoramento hoje é um ping, o primeiro passo é levantar o que precisa ser vigiado. Quero monitorar o firewall SonicWall da minha empresa
Serviço relacionado: conheça o serviço de monitoramento de redes e NOC 24x7 da Global Data.
Quer ajuda especializada com a TI da sua empresa?
Fale com um especialista