Conditional Access no Microsoft 365: a política que decide quem entra, de onde e com o quê
Por Global Data Solutions
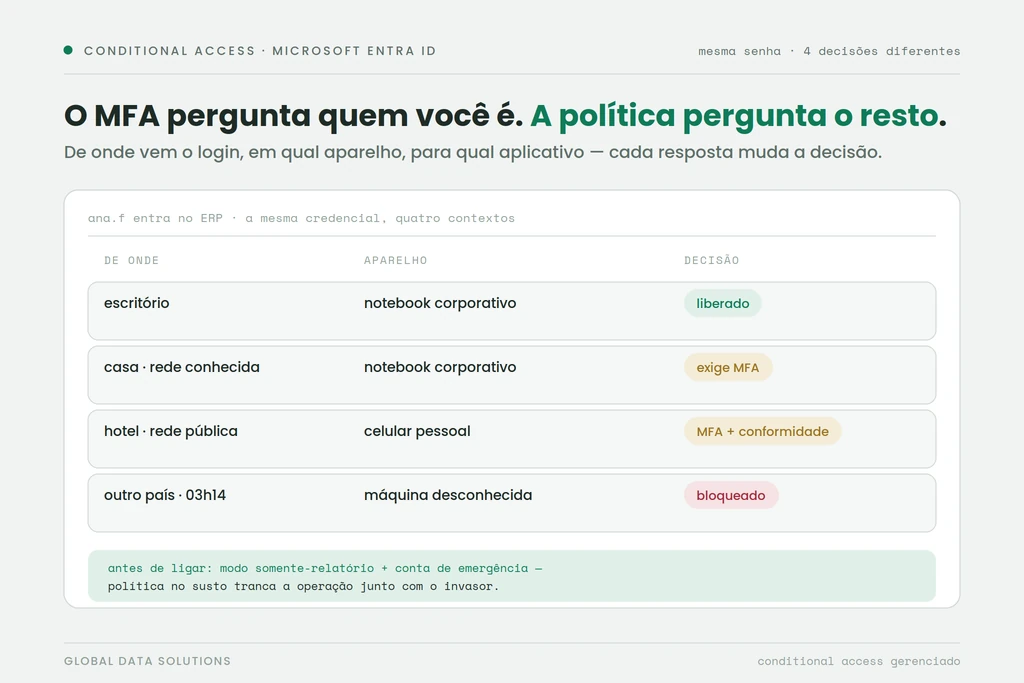
Resumo: O Conditional Access é a camada do Microsoft Entra ID que avalia cada login (quem é, de onde vem, em qual dispositivo, para qual aplicativo) e decide entre liberar, exigir MFA, exigir um dispositivo em conformidade ou bloquear. O MFA responde "é você?"; o Conditional Access responde "você, daqui, neste aparelho, para isto, pode?". Ele exige o Microsoft Entra ID P1, incluído no Business Premium, e é incompatível com os padrões de segurança: para usá-lo, é preciso desligar os Security Defaults. Ativar as políticas no susto, sem rodar em modo somente-relatório e sem uma conta de emergência, costuma travar a operação em vez de protegê-la.
O MFA já está ligado na sua empresa, a Microsoft exigiu, e a pergunta mudou: e agora? O Conditional Access, o acesso condicional do Microsoft 365, é a camada que decide cada login depois que a senha e o segundo fator já foram aceitos — quem entra, de onde, em qual dispositivo e para qual aplicativo. A Global Data, empresa de TI em São Paulo, desenha e opera essas políticas dentro do Microsoft 365 gerenciado, para que a regra proteja o acesso sem trancar a operação do lado de fora.
Ligar o MFA foi o primeiro passo, e já tratamos de como ativar o MFA por ondas sem travar a operação. Só que o MFA responde a uma pergunta única: é você mesmo? Ele não olha de onde vem o login, se o aparelho é confiável, nem para qual sistema a pessoa está entrando. Uma senha e um segundo fator obtidos juntos, o que a engenharia social consegue, passam por um ambiente que só tem MFA. É essa brecha que o Conditional Access fecha.
O que o Conditional Access decide que o MFA não decide
O Conditional Access é o motor de políticas do Microsoft Entra ID. A cada tentativa de login ele lê um conjunto de sinais — o usuário, o local de onde a conexão parte, o dispositivo e seu estado, o aplicativo que está sendo acessado — e aplica uma decisão: liberar, exigir MFA, exigir um dispositivo em conformidade ou bloquear. Funciona como uma regra do tipo “se, então”: se um usuário quer abrir o e-mail a partir de um aparelho desconhecido, então precisa cumprir uma condição a mais.
A diferença para o MFA cabe em duas perguntas. O MFA pergunta “é você?”. O Conditional Access pergunta “você, daqui, neste aparelho, para isto, pode?”. Um confirma a identidade; o outro decide o acesso com base no contexto inteiro do login. São camadas que se somam. É no Conditional Access, aliás, que a exigência de MFA passa a valer por regra, por grupo e por aplicativo, em vez de valer para tudo de uma vez.
O que a sua licença permite (e o que não)
Aqui está o detalhe que decide tudo antes de qualquer tela de configuração: o Conditional Access exige o Microsoft Entra ID P1. Esse licenciamento vem incluído no Microsoft 365 Business Premium e nos planos corporativos. Os planos Business Basic e Standard não incluem o P1, e para eles o caminho é outro: os padrões de segurança (Security Defaults), o interruptor gratuito que liga o MFA para todos e bloqueia a autenticação legada, sem exceção fina nem implantação gradual.
Há um limite que convém saber antes de prometer o que a licença não entrega. As políticas baseadas em risco de login, aquelas que reagem em tempo real a um acesso classificado como suspeito, dependem do Microsoft Entra ID Protection, um recurso do Entra ID P2 que não está no Business Premium. Com o Business Premium você tem o Conditional Access por localização, dispositivo, aplicativo e grupo. A avaliação automática de risco pertence a outro nível de licença, e não vale prometê-la a quem tem só o Business Premium.
As políticas que toda PME deveria ter
Um punhado de políticas de base cobre a maior parte do risco de uma empresa pequena, e nenhuma delas é exótica.
A primeira é exigir MFA para todos os usuários, agora como regra explícita e não como configuração solta. A segunda é bloquear a autenticação legada, os protocolos antigos de e-mail que não suportam MFA e por onde boa parte das tentativas de invasão ainda entra. A terceira é exigir que o dispositivo esteja em conformidade para acessar e-mail e arquivos, o que só funciona com os aparelhos registrados e gerenciados — assunto do Microsoft Intune na gestão de dispositivos móveis, que é o pré-requisito dessa regra. E, quando a empresa não opera fora do país, restringir o acesso por localização, liberando o Brasil e deixando o resto de fora.
Nenhuma dessas políticas é do tipo ligar-e-esquecer. Cada uma precisa nascer em modo somente-relatório, ser observada por alguns dias e só então entrar em vigor.
Por que ativar “no susto” trava a empresa
O erro mais comum não é técnico, é de sequência. Para usar o Conditional Access, é preciso primeiro desligar os padrões de segurança — a Microsoft não deixa os dois valerem ao mesmo tempo. E é aqui que muita PME fica no vácuo: desliga os Security Defaults, começa a montar as políticas, se enrola no meio do caminho e passa dias com o ambiente menos protegido do que estava antes de mexer.
Os outros tropeços seguem o mesmo padrão de pressa. Publicar a política direto em “ligada”, sem antes rodá-la em modo somente-relatório, que mostra quem seria bloqueado sem bloquear ninguém ainda. Esquecer de criar a conta de emergência, aquela conta administrativa de contingência que fica fora das políticas justamente para que um erro de configuração não tranque a própria TI do lado de fora. Aplicar “exigir dispositivo em conformidade” antes de ter registrado os aparelhos, o que barra todo mundo de uma vez. Deixar de fora do mapa as contas de serviço e as integrações, que se autenticam sozinhas e não têm como aprovar um login no celular.
Cada um desses descuidos derruba acesso legítimo na segunda-feira de manhã. Juntos, produzem o pior resultado possível: o atrito da mudança sem a proteção que a mudança deveria trazer.
Como a Global Data faz isso no Microsoft 365 gerenciado
Para nós, o Conditional Access é projeto, não interruptor. Mapeamos os perfis de uso da empresa (quem acessa de onde, em quais aparelhos, para quais sistemas), desenhamos as políticas a partir disso e rodamos cada uma em modo somente-relatório antes de qualquer bloqueio entrar em vigor. A ativação vem por ondas, com a conta de emergência guardada e as contas de serviço tratadas fora das regras de usuário. Depois da virada, as políticas entram na revisão periódica do ambiente, porque regra de acesso que ninguém revisita envelhece e passa a atrapalhar em silêncio.
Essa operação contínua faz parte do Microsoft 365 gerenciado, com Conditional Access e identidade sob administração da Global Data. A mesma lógica de proteger o acesso antes do incidente vale para o elo mais explorado, as pessoas: por isso tratamos o comportamento da equipe com simulação de phishing, a camada que o Conditional Access não alcança.
Perguntas frequentes
Conditional Access está incluído no meu plano?
Depende do plano. O Conditional Access exige o Microsoft Entra ID P1, que vem no Microsoft 365 Business Premium e nos planos corporativos. Os planos Business Basic e Standard não incluem o P1 e ficam com os padrões de segurança, o modelo gratuito de MFA para todos, sem políticas personalizadas. Se a sua empresa precisa de controle fino de acesso, isso entra na conta na hora de escolher o plano.
Se já tenho MFA, preciso de Conditional Access?
São coisas diferentes que se complementam. O MFA confirma que é você; o Conditional Access decide se aquele login, vindo daquele lugar e daquele dispositivo, deve ser liberado, exigir uma verificação a mais ou ser bloqueado. É também no Conditional Access que a exigência de MFA passa a valer por regra, por grupo e por aplicativo, em vez de tudo ou nada. Ter só MFA já protege; adicionar o acesso condicional fecha as brechas que o MFA sozinho não enxerga.
Dá para bloquear acesso de fora do Brasil?
Dá. Uma das políticas mais comuns para empresas que operam só no país é restringir o acesso por localização: liberar conexões do Brasil e bloquear as demais. Ela reduz bastante a superfície de ataque, mas pede cuidado com quem viaja, com o trabalho remoto legítimo e com integrações hospedadas fora do país, que precisam entrar como exceção antes de a regra valer. Por isso a política nasce em modo somente-relatório, para mostrar quem seria afetado antes de bloquear de verdade.
Serviço relacionado: conheça o serviço de backup em nuvem para empresas da Global Data.
Quer ajuda especializada com a TI da sua empresa?
Fale com um especialista