Sua equipe já usa ChatGPT com dado da empresa — e o que fazer sobre isso
Por Global Data Solutions
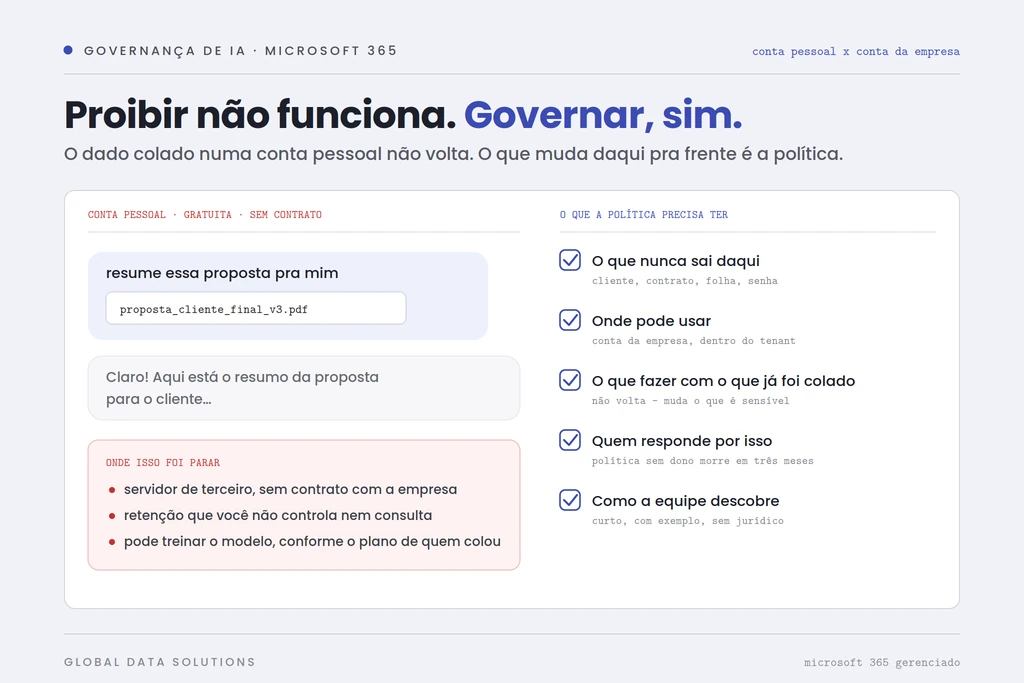
Resumo: Usar ChatGPT com dado da empresa numa conta pessoal tira esse dado do controle da empresa: a conversa fica no histórico da conta da pessoa, que sai junto com ela, e o padrão de muitas contas pessoais permite usar o conteúdo para melhorar o modelo. Proibir costuma só esconder o uso. O caminho que funciona é oferecer uma ferramenta dentro do tenant, como o Copilot Chat com a conta corporativa do Microsoft 365, que vem sem custo extra nos planos Business e não usa o conteúdo para treinar modelos, e combinar isso com uma política curta, com dono, que diga o que nunca pode ser colado fora dela.
Alguém da sua equipe, hoje, colou uma planilha de clientes, um contrato ou um e-mail de negociação numa conta pessoal do ChatGPT para pedir um resumo. Ninguém autorizou, ninguém proibiu, e a empresa não sabe o que foi parar lá. Nos ambientes que administramos, o padrão se repete: a IA que a empresa já tem dentro do Microsoft 365 é pouco usada, e a conta pessoal é o que a equipe abre. A Global Data, empresa de TI em São Paulo, trata esse assunto como governança, e não como proibição, porque a pergunta real não é se a equipe vai usar IA. É onde ela vai usar.
O que acontece com o dado colado numa conta pessoal de IA
Três coisas, e nenhuma delas depende de má-fé de ninguém.
A primeira: a conversa fica no histórico da conta da pessoa. É uma conta pessoal, com e-mail pessoal, fora de qualquer controle da empresa. Quando o colaborador sai, o histórico vai com ele, incluindo a planilha de clientes que ele colou em março.
A segunda: nas contas pessoais dos serviços de IA mais usados, a configuração padrão costuma permitir que o conteúdo das conversas seja usado para melhorar o modelo, a menos que o próprio usuário desligue essa opção. A empresa não sabe se ele desligou. Na maioria dos casos, nem ele sabe.
A terceira é jurídica. Se o que foi colado tinha dado pessoal de cliente ou de colaborador (nome, CPF, salário, informação de saúde), a empresa compartilhou esse dado com um terceiro sem base legal nem contrato que o proteja, e a LGPD pede que a empresa saiba responder por isso.
Como descobrir o que a sua equipe já está usando hoje
Antes de escrever qualquer regra, vale saber o tamanho do uso. Três fontes respondem a maior parte da pergunta.
A mais simples é perguntar. Um questionário anônimo e curto, dizendo com todas as letras que ninguém será punido pelo que responder, traz mais verdade do que qualquer relatório técnico: quais ferramentas cada área usa, para quê, e com que tipo de informação.
A segunda é o firewall ou o filtro de navegação da empresa, que costuma classificar os sites de IA numa categoria própria. O relatório mostra quais serviços são acessados e com que frequência, sem ler o conteúdo de ninguém.
A terceira fica no próprio Microsoft 365. No Centro de administração do Microsoft Entra, em Aplicativos empresariais, aparecem os aplicativos em que alguém entrou usando a conta corporativa, o famoso “entrar com a Microsoft”. Ferramenta de IA conectada ao e-mail ou aos arquivos da empresa aparece ali, com as permissões que recebeu.
Por que proibir não funciona
Porque a ferramenta resolve um problema real de trabalho, e a proibição não resolve nada. O colaborador que economiza uma hora por dia resumindo documento não vai abrir mão disso por causa de um comunicado. Ele passa a usar no celular pessoal, fora da rede da empresa, onde nem o firewall enxerga.
Na prática, a proibição produz o pior cenário possível: o uso continua, agora escondido, e a empresa perde a única coisa que ainda tinha, que era saber o que está acontecendo. Bloquear o site no firewall faz sentido como parte de uma política, depois que existe uma alternativa. Antes disso, só empurra o uso para fora do alcance.
O que já foi colado lá não volta — o que dá para fazer daqui pra frente
Não existe como a empresa recolher o que já foi enviado a um serviço externo. O que dá para fazer é conter o dano e parar o vazamento.
Peça que as pessoas apaguem, nas próprias contas, as conversas que tiveram dado da empresa, e desliguem a opção de uso das conversas para melhorar o modelo. Não garante que o provedor não tenha guardado nada, mas reduz o que fica exposto na conta pessoal.
Troque qualquer credencial que tenha sido colada. Senha, token de acesso, chave de sistema: se apareceu numa conversa de IA, deve ser considerada exposta, e a troca é a única medida que de fato resolve.
Se houve dado pessoal de cliente ou colaborador, avalie o caso como incidente de dados, com quem cuida da LGPD na empresa, para decidir se há algo a comunicar.
E ofereça a alternativa antes de mudar a regra, que é o assunto das próximas seções.
O que muda quando a IA roda dentro do Microsoft 365
A diferença está em quem controla o dado depois que ele é colado.
O Copilot Chat, acessado com a conta corporativa do Microsoft 365, vem sem custo adicional nos planos Business Basic, Standard e Premium. Com a conta da empresa, ele opera sob a proteção de dados corporativa da Microsoft: o que a pessoa escreve e a resposta que recebe não são usados para treinar os modelos, ficam dentro do limite de serviço do Microsoft 365 e são registrados no tenant, disponíveis para auditoria. Um escudo verde no topo da tela indica que a proteção está ativa. Quando o colaborador sai, o histórico fica com a empresa, e não com ele.
Isso não é o mesmo que o Microsoft Copilot pago, que trabalha também sobre o e-mail, os arquivos e as reuniões da empresa. Se vale a pena comprar essa licença, e para quem, é uma decisão de produto que tratamos na análise sobre se o Copilot no Microsoft 365 vale a pena. Para governar o uso, o ponto é outro: a empresa já tem, sem pagar mais, uma ferramenta de IA onde o dado fica sob o controle dela.
Uma política de uso que a equipe cumpre, em 5 pontos
Política de uso de IA que ocupa dez páginas não é lida. A que funciona cabe numa página e responde cinco perguntas:
- Qual ferramenta está autorizada. A que roda dentro do tenant, acessada com a conta corporativa. Outras só com liberação explícita.
- O que nunca pode ser colado fora dela. A lista abaixo, escrita com exemplos da própria empresa.
- Quem revisa o que sai. Todo texto gerado por IA que vai para cliente, fornecedor ou órgão público passa por uma pessoa antes de sair.
- Com qual conta. Sempre a corporativa. Conta pessoal para trabalho da empresa não é permitida, porque o histórico sai com a pessoa.
- Onde pedir ferramenta nova. Um canal para a equipe pedir uma ferramenta que ainda não está liberada, com resposta em prazo definido. Sem ele, o pedido vira uso escondido.
O que nunca deve ser colado numa ferramenta fora do tenant:
- senhas, tokens e chaves de acesso a sistemas;
- dados pessoais de clientes e colaboradores, como CPF, endereço, salário e informação de saúde;
- contratos, propostas e condições comerciais negociadas;
- números financeiros da empresa que ainda não são públicos;
- código-fonte e configuração de sistemas internos;
- qualquer documento marcado como confidencial ou sob sigilo jurídico.
Quem é o dono da política
Política sem dono morre em três meses. Alguém precisa responder pelo documento: manter a lista de ferramentas autorizadas, responder aos pedidos de ferramenta nova, revisar a regra quando o mercado muda (e em IA isso acontece a cada poucos meses) e conversar com quem descumpriu.
Na PME, esse dono raramente é a TI sozinha. A decisão sobre o que é confidencial é da gestão; a parte técnica, liberar e bloquear, é da TI; e o que envolve dado pessoal passa por quem cuida da LGPD. O que não pode acontecer é cada um achar que é tarefa do outro. Vale nomear uma pessoa, colocar a revisão da política no calendário e comunicar à equipe quem procurar.
Como a Global Data faz isso no Microsoft 365 gerenciado
No Microsoft 365 gerenciado da Global Data, cuidamos da parte técnica da governança de IA: levantamos os aplicativos conectados ao tenant, deixamos o Copilot Chat disponível com a conta corporativa, aplicamos os bloqueios que a política definir e acompanhamos os relatórios de uso. A parte de decisão, o que é confidencial e quem responde pela política, fica com a empresa, e nós ajudamos a escrever. Quando o risco passa do uso de IA para o vazamento de dado em geral, o trabalho continua na cibersegurança para empresas.
Perguntas frequentes
Posso usar ChatGPT com dado da empresa?
Numa conta pessoal, não é recomendável: o dado sai do controle da empresa, fica no histórico da conta da pessoa e, no padrão de muitas contas pessoais, pode ser usado para melhorar o modelo. Com uma ferramenta contratada pela empresa e protegida por contrato, como o Copilot Chat na conta corporativa do Microsoft 365, o dado fica sob controle da empresa. Mesmo assim, senhas e dados pessoais sensíveis não devem ser colados.
O Copilot Chat é pago?
O Copilot Chat com a conta corporativa vem sem custo adicional nos planos Microsoft 365 Business Basic, Standard e Premium. O que é pago à parte é a licença do Microsoft Copilot, que trabalha também sobre o e-mail, os arquivos e as reuniões da empresa.
Devo bloquear o ChatGPT no firewall?
Só depois de oferecer uma alternativa e publicar a política. Bloquear antes disso empurra o uso para o celular pessoal, fora da rede da empresa, onde nada pode ser visto nem controlado.
Se a sua empresa ainda não tem uma regra para o uso de IA, dá para começar pelo levantamento do que a equipe já usa. Quero organizar o uso de IA na minha empresa
Última verificação das informações deste artigo: 23/09/2026.
Serviço relacionado: conheça o serviço de cloud computing para empresas da Global Data.
Quer ajuda especializada com a TI da sua empresa?
Fale com um especialista