Ficar no VMware sem suporte: riscos reais e até quando dá
Por Global Data Solutions
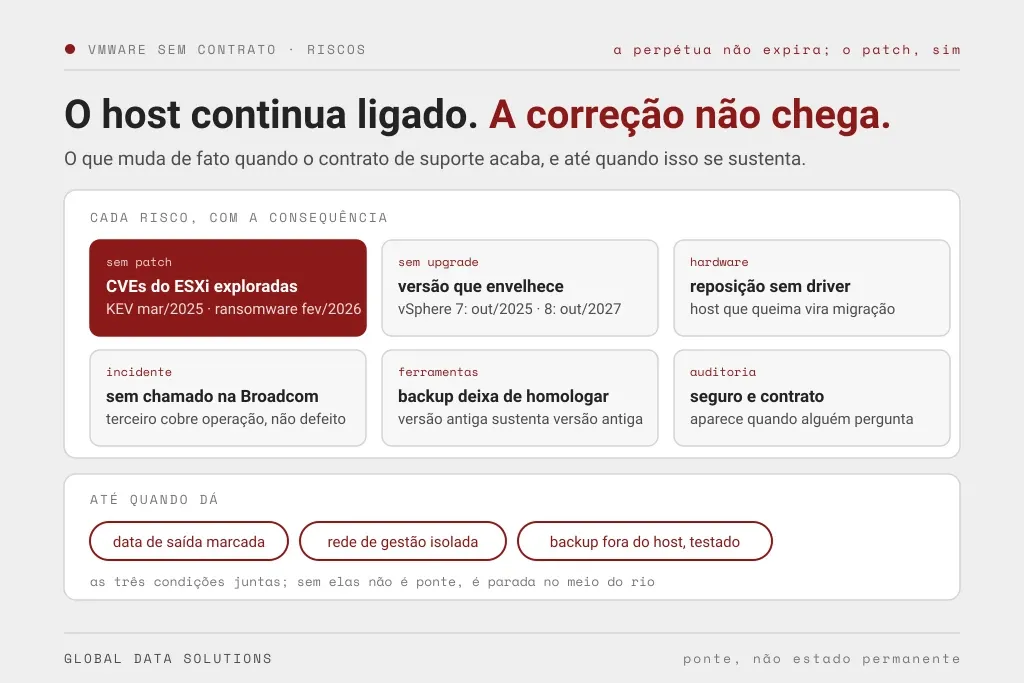
Resumo: A licença perpétua do VMware não expira; o que expira é o contrato de suporte, e com ele os patches de segurança, o acesso ao suporte da Broadcom e o direito de atualizar. Em março de 2025 três vulnerabilidades do ESXi já exploradas entraram no catálogo da CISA, e uma delas foi marcada como usada em ransomware em fevereiro de 2026; quem está sem suporte não recebe essas correções. Os outros riscos são hardware novo sem certificação, ferramentas de backup que deixam de homologar versões antigas, auditoria e seguro cibernético, e o fim do suporte geral (vSphere 7 em outubro de 2025, vSphere 8 indicado para outubro de 2027). Ficar sem suporte funciona como ponte curta, com data de saída definida e ambiente isolado, não como estado permanente.
Não renovar e continuar rodando a licença perpétua é uma opção real, e algumas empresas a escolhem por decisão, outras por inércia. Este texto lista o que muda de fato quando o contrato de suporte do VMware acaba, com a consequência prática de cada risco, e responde até quando esse estado se sustenta. A Global Data, empresa de TI em São Paulo, dá suporte a ambientes VMware com e sem contrato ativo; os fatos abaixo foram verificados em 25 de setembro de 2026.
Primeiro, o que não muda: a licença perpétua não expira. O ESXi continua iniciando, as máquinas virtuais continuam rodando, o vCenter continua abrindo. Ninguém desliga nada remotamente. O que termina é o contrato de suporte, e é dele que vêm os riscos abaixo.
Os riscos, com a consequência prática
-
Sem patches de segurança. Sem contrato ativo, a empresa não tem direito às correções. Em 4 de março de 2025 a Broadcom publicou correções para três vulnerabilidades do ESXi (CVE-2025-22224, CVE-2025-22225 e CVE-2025-22226) que já estavam sendo exploradas, e no mesmo dia a agência americana CISA as incluiu no catálogo de vulnerabilidades exploradas (Known Exploited Vulnerabilities). Em 5 de fevereiro de 2026 a CISA marcou a CVE-2025-22225 como usada em campanhas de ransomware. Consequência prática: um atacante que compromete uma máquina virtual pode escapar dela para o host, e o host que não recebeu a correção não tem como se defender. Vulnerabilidades em hipervisor são o alvo preferido de ransomware justamente porque um host comprometido criptografa todas as máquinas de uma vez.
-
Sem atualização de versão. O suporte geral do vSphere 7 terminou em 2 de outubro de 2025 (KB Broadcom 415405), e para o vSphere 8 a Broadcom indica 11 de outubro de 2027 (notas de versão da HCX 4.11.5). Quem está sem contrato não atualiza para a versão seguinte, e quem está numa versão fora de suporte não recebe correção mesmo com contrato. Consequência prática: o ambiente fica parado numa versão que envelhece, e o problema do item 1 cresce a cada boletim de segurança.
-
Hardware novo sem certificação. Servidor novo, controladora nova, placa de rede nova: cada um precisa constar da lista de compatibilidade da versão do ESXi em uso. Versões antigas não recebem certificação de hardware novo. Consequência prática: quando um host queima e o modelo de reposição não existe mais, o substituto pode não ter driver para a versão instalada, e a troca de hardware vira uma migração forçada, sem planejamento.
-
Sem suporte no incidente. Sem contrato, não há chamado na Broadcom. Consequência prática: num host que não inicia, num vCenter corrompido ou num datastore inacessível, a empresa depende do conhecimento de quem opera e de fóruns. Para muitos ambientes de PME isso já é a realidade hoje, e vale dizer com clareza que o suporte de terceiros, como o da Global Data, cobre a operação, e não substitui a correção de um defeito do produto.
-
Backup e ferramentas de terceiros deixam de homologar. Fabricantes de backup, monitoramento e antivírus mantêm listas de versões suportadas e retiram as antigas. Consequência prática: a próxima versão do backup pode não suportar o ESXi instalado, e a empresa fica com uma versão antiga do backup para sustentar uma versão antiga do hipervisor. O problema se acumula em cadeia.
-
Auditoria, contrato e seguro. Auditorias de segurança e apólices de seguro cibernético perguntam por software sem suporte e sem patch. Consequência prática: um ambiente com hipervisor sem correções conhecidas pode virar apontamento em auditoria de cliente, cláusula descumprida em contrato de fornecimento ou motivo de negativa numa apólice. Isso não aparece no dia em que o suporte acaba; aparece no dia em que alguém pergunta.
-
O ESXi gratuito não resolve. O ESXi 8.0 Update 3e voltou a ser distribuído gratuitamente em abril de 2025 (KB Broadcom 399823), sem vCenter, sem vMotion, sem HA, sem backup por API e sem suporte. Consequência prática: ele serve para laboratório, não para o ambiente que sustenta a operação.
Até quando dá
Ficar sem suporte funciona como ponte, e só como ponte. Três condições tornam o período tolerável: uma data de saída definida (renovação ajustada ou migração já no calendário), um ambiente sem exposição direta (hosts e vCenter em rede de gestão isolada, sem acesso da internet, com acesso administrativo restrito e monitorado), e backup fora do host, testado, que permita reconstruir tudo se o pior acontecer. Sem essas três condições, o que a empresa economiza no contrato vira risco de parada total.
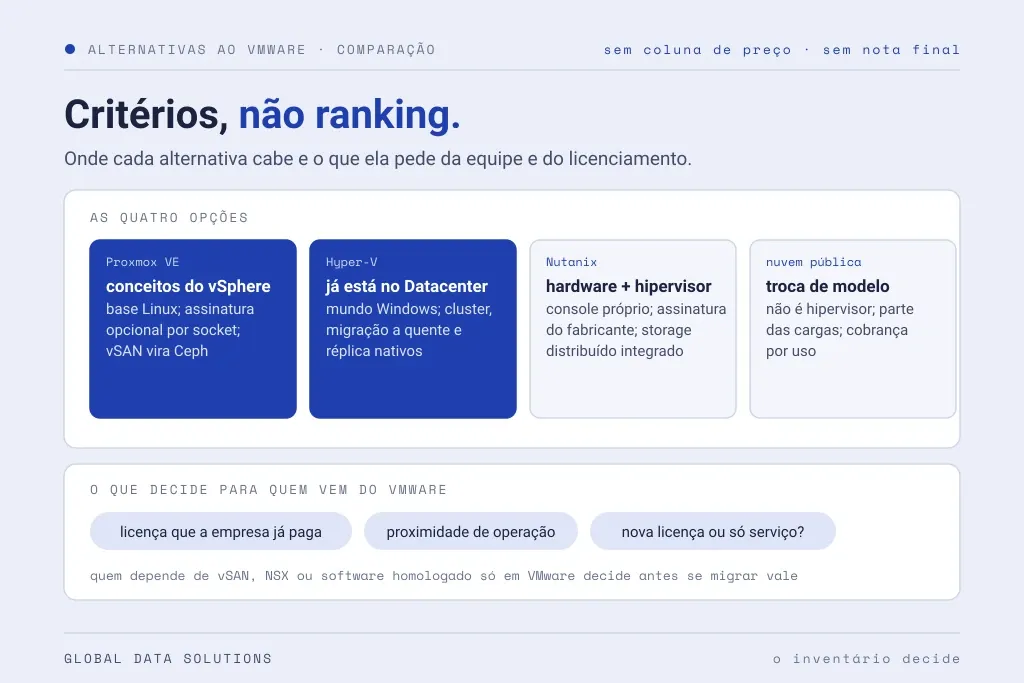
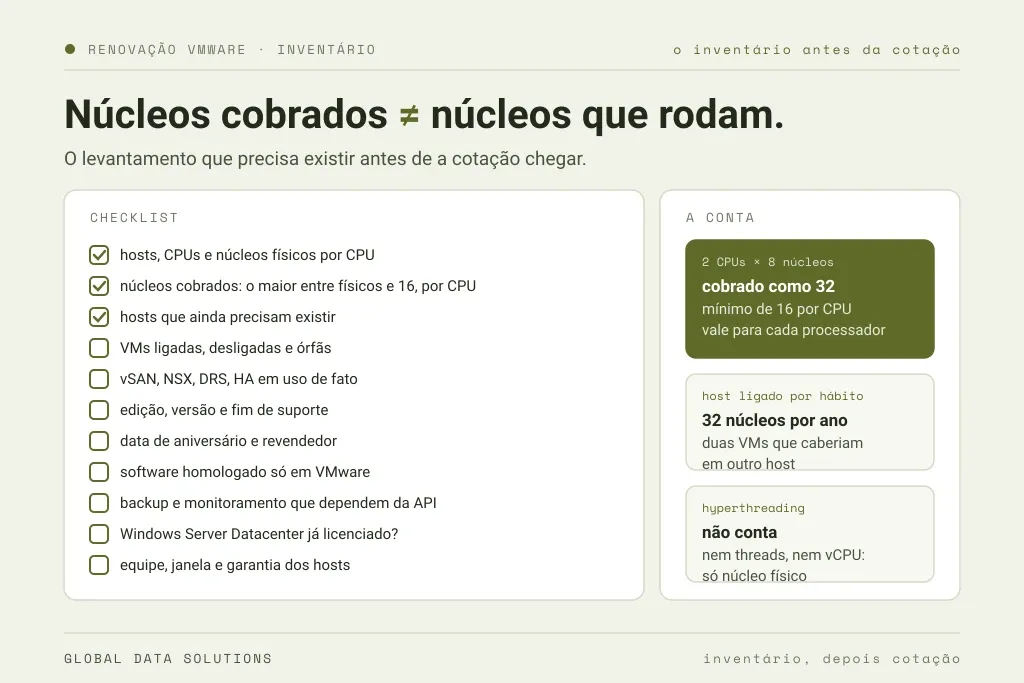
A pergunta útil não é “quanto tempo dá para ficar sem suporte”, e sim “qual é a data de saída”. Empresas que renovaram há pouco e não têm janela para migrar costumam usar o período até o próximo aniversário para preparar a mudança. Empresas cujo contrato já acabou e que não têm data de saída não estão numa ponte; estão paradas no meio do rio. Como escolher a saída, entre renovar ajustado, dividir o ambiente e migrar, está no artigo sobre renovar, renegociar ou migrar depois da Broadcom; o que a renovação custa em núcleos, e por que a data de aniversário é um prazo, está no artigo sobre o que mudou no licenciamento.
O que fazer enquanto a ponte dura
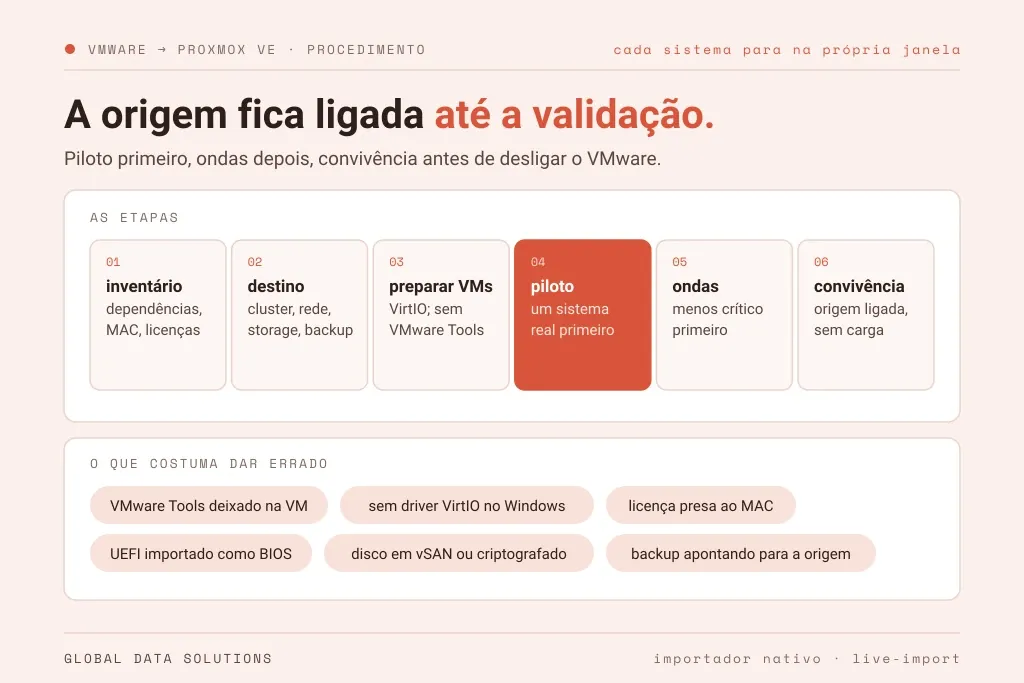
Isolar a rede de gestão dos hosts e do vCenter, e restringir o acesso administrativo a poucas contas com autenticação forte. Conferir que o backup das máquinas virtuais está fora do host e que uma restauração completa foi testada. Monitorar os hosts e o vCenter como se fossem o sistema mais crítico da empresa, porque são. Listar o hardware e a versão instalada, com a lista de compatibilidade salva, para saber de antemão o que acontece se um host precisar de reposição. E marcar a data de saída no calendário, com o inventário e os cenários por escrito. A Global Data faz esse levantamento e conduz a saída, para a renovação ou para a migração; o processo está na página de migração VMware e avaliação de renovação. A camada de proteção do ambiente inteiro, incluindo o perímetro que isola a rede de gestão, é assunto da nossa página de cibersegurança para empresas.
Perguntas frequentes
A licença perpétua do VMware para de funcionar sem suporte?
Não. Ela continua válida e o ambiente continua rodando. O que termina é o direito a patches, atualizações e chamados de suporte.
Dá para aplicar os patches sem contrato?
Não pelo canal oficial. As correções são distribuídas a quem tem contrato ativo. Um ambiente sem contrato fica na última versão que recebeu antes do vencimento.
O suporte de uma empresa de TI substitui o suporte da Broadcom?
Cobre a operação: monitoramento, backup, resposta a incidente, configuração e planejamento da saída. Não substitui a correção de um defeito do produto nem a distribuição de patches, que só o fabricante faz.
Quanto tempo é “curto” para uma ponte sem suporte?
O tempo até a próxima decisão com data: a renovação ajustada ou o piloto de migração. Sem essa data marcada, qualquer prazo é longo demais.
Se o contrato do seu ambiente VMware já venceu ou vence em breve e não há data de saída, o levantamento do que está exposto é o primeiro passo. Quero avaliar o risco do meu ambiente VMware sem suporte
Serviço relacionado: conheça o serviço de cibersegurança para empresas da Global Data.
Quer ajuda especializada com a TI da sua empresa?
Fale com um especialista