A senha de um colaborador apareceu em um vazamento. O que fazer nas primeiras horas
Por Global Data Solutions
Resumo: Quando a senha de um colaborador aparece em um vazamento, as primeiras duas horas servem para tirar o invasor da conta: revogar as sessões no Microsoft Entra ID, redefinir a senha, exigir novo registro de MFA e apagar métodos de autenticação e senhas de aplicativo que ninguém reconhece. Revogar a sessão invalida os tokens de atualização, mas um token de acesso já emitido pode continuar valendo por 60 a 90 minutos em aplicativos sem avaliação contínua de acesso. Nas 24 horas seguintes, a pergunta é onde a credencial foi usada: logs de entrada (7 dias no Entra ID Free, 30 no P1, que vem no Business Premium), regras de encaminhamento na caixa de e-mail e aplicativos com consentimento. Depois vem o que teria evitado o incidente: MFA obrigatório, Conditional Access e gerenciador de senhas.
O aviso chega por um caminho qualquer. Um e-mail do Have I Been Pwned, um alerta no portal da Microsoft, o banco ligando porque um endereço da empresa apareceu numa lista, um cliente perguntando se aquela cobrança com dados bancários novos saiu mesmo de vocês. A senha de alguém da equipe vazou, e quem tem essa senha pode estar dentro da caixa de e-mail agora.
A Global Data, empresa de TI em São Paulo, responde a incidentes de conta comprometida no Microsoft 365 de pequenas e médias empresas. Este roteiro segue a documentação da própria Microsoft e trata do que fazer depois do vazamento. Para a prevenção, veja os guias sobre política de senhas e sobre gerenciador de senhas corporativo.
O alerta chegou: o que é verdade e o que é golpe
Um alerta de credencial vazada merece confiança quando você consegue confirmá-lo por um caminho que você mesmo abriu: o centro de administração do Microsoft Entra, o site do serviço de verificação digitado no navegador, o gerente do banco no telefone de sempre. Quando o próprio aviso traz um link pedindo para “confirmar a senha agora”, trate como golpe. É o mesmo truque do phishing, com o susto do vazamento como isca.
Os alertas legítimos dizem coisas diferentes, e isso muda a urgência.
O da Microsoft é o mais grave. O Microsoft Entra ID Protection compara credenciais encontradas em vazamentos, fóruns da dark web e sites de colagem com as senhas atuais do seu tenant, e só emite a detecção quando a senha confere. Segundo a documentação de detecções de risco, essa detecção sempre classifica o usuário como risco alto, porque é uma exposição confirmada, não um palpite. Ela funciona no Entra ID Free e no P1. Para usuários sincronizados de um Active Directory local, depende da sincronização de hash de senha estar ligada.
O de um serviço como o Have I Been Pwned diz outra coisa: que o endereço de e-mail apareceu no vazamento de algum site. Não prova que a senha do Microsoft 365 é a mesma. Se o colaborador repetia senha, porém, prova o suficiente.
Onde ver os usuários sinalizados: no relatório de usuários de risco do Entra ID Protection. O detalhe da licença pesa aqui. Com Entra ID Free ou P1, o relatório mostra só os usuários de risco médio e alto, sem painel de detalhes nem histórico. O acesso completo, as políticas automáticas de risco e o e-mail de alerta de usuário em risco exigem o Entra ID P2, conforme a tabela de licenciamento do ID Protection. O Business Premium inclui o P1, não o P2.
Primeiras 2 horas: revogar, redefinir, exigir MFA
A ordem abaixo junta os passos que a Microsoft descreve em Revogar o acesso de um usuário, em Gerenciar métodos de autenticação e no roteiro de resposta a uma conta de e-mail comprometida.
- Bloqueie a entrada se houver sinal de uso. No centro de administração do Microsoft Entra, em Usuários, abra a conta e desmarque “Conta habilitada”. Se o alerta é só de vazamento, sem login estranho, dá para pular este passo e seguir com a pessoa trabalhando.
- Revogue as sessões. Na página do usuário, “Revogar sessões” invalida os tokens de atualização e força um novo login em todos os aplicativos e dispositivos.
- Redefina a senha. Se a conta vem de um Active Directory local, a troca é feita lá, e a Microsoft recomenda redefinir duas vezes para reduzir o risco de ataques pass-the-hash.
- Exija novo registro de MFA. Em Métodos de autenticação, “Exigir novo registro de MFA” apaga telefones, aplicativos Authenticator e tokens cadastrados. Antes, olhe a lista: um método que o colaborador não reconhece é sinal de que o invasor cadastrou o próprio celular.
- Apague as senhas de aplicativo. Elas não são revogadas quando a senha principal muda, e continuam abrindo a conta em clientes antigos.
- Revise as funções da conta. Se ela tem qualquer papel de administrador, retire o que não for necessário e trate o caso inteiro como prioridade máxima, porque o invasor pode ter criado usuários ou mudado configurações do tenant.
- Fale com a pessoa por um canal fora do e-mail. Telefone ou presencialmente. Se a conta está comprometida, quem lê o e-mail dela pode não ser ela.
Um limite técnico precisa estar claro para ninguém relaxar cedo demais. Revogar a sessão não derruba na hora um token de acesso já emitido: o tempo de vida padrão desse token no Microsoft Entra fica entre 60 e 90 minutos, segundo a página de tempos de vida configuráveis de token. Nos clientes que suportam a avaliação contínua de acesso, como as versões atuais do Outlook, do Teams e do OneDrive, a troca de senha e a revogação de sessão são aplicadas quase em tempo real. Nos demais, conte com essa janela.
Primeiras 24 horas: onde a credencial foi usada
Com o invasor fora, a pergunta passa a ser o que ele fez lá dentro. Três lugares respondem quase tudo.
Logs de entrada. No Entra, em Monitoramento, os logs de entrada mostram cada login da conta, com IP, local, aplicativo e se o MFA foi exigido. Olhe também as entradas não interativas, que é onde aparecem aplicativos e clientes de e-mail usando a conta sem ninguém digitar senha. A retenção depende da licença: 7 dias no Entra ID Free e 30 dias no P1 e no P2, segundo a política de retenção de dados do Entra. Contratar uma licença maior depois do incidente não traz de volta o que já expirou.
A caixa de e-mail. Invasor que entra numa caixa corporativa costuma deixar uma regra para continuar lendo depois que a senha muda: encaminhar tudo para um endereço externo, mover respostas de clientes para pastas que ninguém abre, como RSS ou Lixo Eletrônico, apagar mensagens do banco. A Microsoft lista esses sintomas e mostra como procurar inclusive as regras ocultas, com Get-InboxRule -IncludeHidden no PowerShell do Exchange Online, além do encaminhamento configurado direto na caixa. Confira também os Itens Enviados e os Itens Excluídos. Mensagens que o colaborador não escreveu, principalmente as que falam de pagamento ou de troca de conta bancária, mostram para quem o golpe foi direcionado.
Aplicativos com consentimento. Um aplicativo autorizado pela conta comprometida continua com acesso mesmo depois da troca de senha: o que vale para ele é o consentimento dado lá atrás. Em Aplicativos empresariais, revise as permissões concedidas pelo usuário e revogue o que ninguém reconhece.
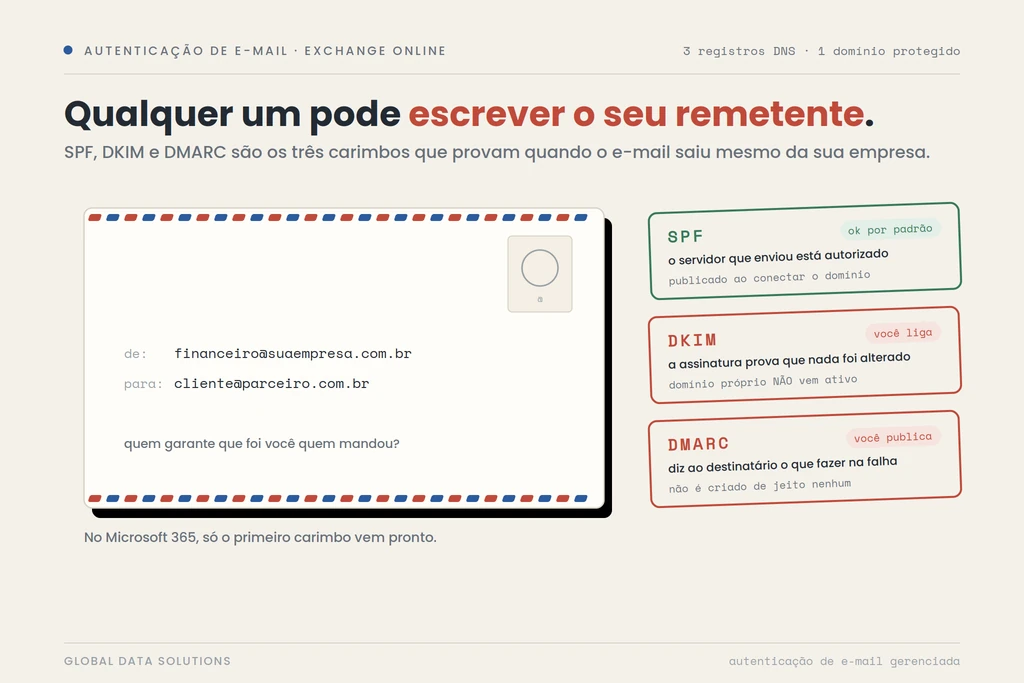
Se a caixa foi usada para mandar e-mail a clientes, ou se começam a circular mensagens em nome do domínio que não saíram de caixa nenhuma, o problema passa da conta para o domínio. Um domínio sem SPF, DKIM e DMARC bem configurados facilita para qualquer um se passar pela empresa, e o golpe continua mesmo com a conta limpa. O verificador de SPF, DKIM e DMARC mostra em segundos como está o seu.
| Sinal encontrado | O que fazer |
|---|---|
| Alerta de credencial vazada, sem login estranho | Redefinir a senha, revogar sessões, conferir os métodos de MFA |
| Login de país, IP ou aplicativo que ninguém reconhece | Bloquear a entrada, revogar sessões, redefinir a senha e investigar o que foi acessado |
| Regra de caixa que encaminha para fora ou esconde mensagens | Remover a regra, conferir o encaminhamento da caixa, levantar o que saiu |
| Método de MFA que o colaborador não cadastrou | Remover o método e exigir novo registro |
| Aplicativo com consentimento desconhecido | Revogar o consentimento e verificar o que ele acessou |
| Clientes receberam e-mail da conta com cobrança ou dados bancários | Avisar esses clientes por telefone e tratar como incidente com terceiros |
| A conta tem função de administrador | Revisar funções, usuários criados e mudanças recentes de configuração no tenant |
O que comunicar e a quem
A primeira conversa é com o próprio colaborador, e ela tem um pedido concreto: trocar a mesma senha em qualquer outro serviço onde ela tenha sido repetida. A Microsoft inclui isso no roteiro de investigação, porque a credencial vazada não fica presa ao tenant.
O sócio ou o gestor da área precisa saber no mesmo dia o que aconteceu, o que já foi feito e o que ainda está em verificação. Clientes e fornecedores entram na lista se a caixa enviou alguma coisa a eles. Nesse caso, o aviso vai por telefone ou por um canal já conhecido, nunca respondendo ao e-mail suspeito, e diz com clareza que nenhuma mudança de dados bancários deve ser aceita sem confirmação. Se houve movimentação financeira, o banco entra na conversa no mesmo dia.
E há a questão regulatória. Se a conta comprometida alcançava dados pessoais de clientes, pacientes ou funcionários, o caso pode configurar um incidente de segurança nos termos da LGPD, com obrigação de comunicação. Essa avaliação cabe ao encarregado de dados (DPO) ou ao jurídico da empresa. O papel da TI é entregar a linha do tempo: quando a senha vazou, quando a conta foi usada, o que ela acessou e o que foi feito em cada hora. Quanto antes essa linha do tempo começar a ser anotada, mais fácil fica essa avaliação.
O que muda depois
O incidente mostra com precisão onde estava o buraco, e quase sempre a correção é uma destas.
A conta não tinha MFA, ou tinha um método fraco. Com o MFA obrigatório no Microsoft 365, a senha vazada sozinha não abre a conta, e o incidente vira um aviso para trocar a senha. Implantar por ondas evita parar a empresa no dia da virada.
O acesso entrava de qualquer lugar e em qualquer aparelho. O Conditional Access decide quem entra, de onde e em qual dispositivo, e vem no Business Premium com o Entra ID P1. As políticas que reagem sozinhas a um login classificado como arriscado pertencem ao P2.
A senha era repetida, ou anotada, ou compartilhada. Um gerenciador de senhas corporativo resolve a origem mais comum do vazamento que chega por outro site.
O encaminhamento automático para fora da empresa estava liberado. A política de spam de saída do Exchange Online permite controlar o encaminhamento externo automático, e é a regra que tira do invasor o atalho mais usado depois de entrar.
Por fim, deixe o roteiro escrito antes do próximo alerta. Ele é parecido com o desligamento de colaborador no Microsoft 365: bloquear, encerrar sessões e preservar o que importa, com outro gatilho.
Na cibersegurança para empresas da Global Data, a resposta a conta comprometida segue esse roteiro com quem administra o tenant, e o trabalho continua depois do incidente, fechando o que permitiu a entrada. Para quem tem o Microsoft 365 gerenciado conosco, o mesmo trabalho entra antes do incidente: MFA, Conditional Access e controle de encaminhamento configurados de acordo com o plano e com a operação da empresa.
Perguntas frequentes
Trocar a senha resolve?
Resolve uma parte. A senha nova invalida os tokens de atualização emitidos antes da troca, mas não remove o que o invasor deixou configurado: regras de encaminhamento na caixa, métodos de MFA que ele cadastrou, aplicativos que ele autorizou e senhas de aplicativo. Sem essa limpeza, ele volta por um desses caminhos.
Como saber se a senha de alguém da empresa vazou?
No Microsoft 365, o Microsoft Entra ID Protection sinaliza como risco alto o usuário cuja senha atual aparece num vazamento conhecido, e essa detecção funciona no Entra ID Free e no P1. Serviços como o Have I Been Pwned dizem se um endereço de e-mail aparece no vazamento de algum site, o que só vira risco para o Microsoft 365 se a senha foi repetida.
Preciso do Entra ID P2 para responder ao incidente?
Não para os passos de contenção: revogar sessões, redefinir a senha, exigir novo MFA e consultar os logs funcionam com o P1 do Business Premium. O P2 libera o relatório completo de usuários de risco, com detalhes e histórico, as políticas automáticas de risco e as notificações por e-mail.
Por quanto tempo dá para ver os logins da conta?
Sete dias no Entra ID Free e 30 dias no P1 e no P2. A Microsoft não recupera dados que já expiraram, nem depois de uma troca de licença, então a consulta deve ser feita logo e o resultado exportado se for virar evidência.
A empresa precisa avisar a ANPD?
Depende do que a conta alcançava. Se dados pessoais de terceiros podem ter sido acessados, o caso pode ser um incidente de segurança com obrigação de comunicação pela LGPD. Quem decide é o encarregado de dados ou o jurídico, com base na linha do tempo que a TI levantou.
Se um alerta de credencial vazada chegou e você não tem certeza de que a conta está limpa, a verificação começa pelos logs e pela caixa de e-mail. Quero ajuda para responder a uma credencial vazada
Serviço relacionado: conheça o serviço de backup em nuvem para empresas da Global Data.
Quer ajuda especializada com a TI da sua empresa?
Fale com um especialista